Continuamos abordando los diferentes tipos de pruebas. Tras hablar sobre las pruebas funcionales, la automatización de pruebas y las pruebas de rendimiento o performance, llega el momento de explorar los fundamentos de la seguridad informática y su relación con el testing.
La seguridad de las aplicaciones
La seguridad de las aplicaciones es un aspecto fundamental de la calidad del software. Por eso, la formación de testers en seguridad informática contribuye a identificar vulnerabilidades y aportar información para abordarlas.
Una vulnerabilidad es una falla o debilidad en el diseño, la implementación, la operación o la gestión de un sistema que podría ser aprovechada para comprometer su seguridad.
En algunas organizaciones, especialmente las más pequeñas, no hay equipos especializados en seguridad de aplicaciones. Los esfuerzos pueden concentrarse en proteger las redes y la infraestructura, dejando otros aspectos con menor atención.
En esta nota conoceremos por qué es importante incorporar la seguridad al testing y desarrollar una actitud proactiva para identificar posibles amenazas.
Seguridad informática y seguridad de la información
La seguridad informática se enfoca en proteger los sistemas informáticos y la información que procesan, almacenan o transmiten.
La seguridad de la información tiene un alcance más amplio: busca proteger la información en cualquiera de sus formatos, tanto digitales como físicos. Incluye aspectos tecnológicos, organizativos y humanos, además de la continuidad del negocio y el cumplimiento de requisitos legales y normativos.
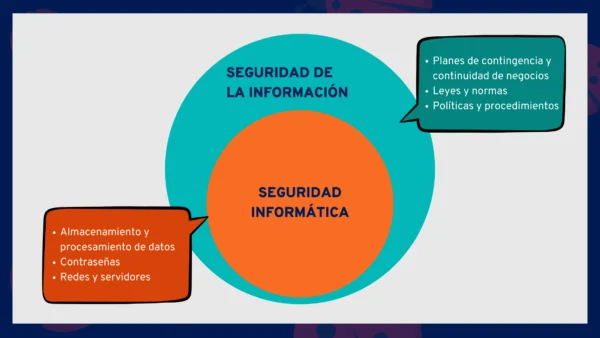
Son ámbitos relacionados. La diferencia no consiste en que uno sea únicamente operativo y el otro estratégico, sino en el alcance de lo que se protege.
Por ejemplo, una nota adhesiva con una contraseña a la vista representa un problema de seguridad de la información que también puede comprometer el acceso a un sistema informático.
Confidencialidad, integridad y disponibilidad
La seguridad de la información se apoya en tres pilares:
- Confidencialidad: restringir el acceso y la divulgación de información a las personas o entidades autorizadas.
- Integridad: proteger la información frente a modificaciones o destrucciones indebidas.
- Disponibilidad: permitir el acceso y uso de la información cuando las personas o entidades autorizadas la necesiten.
Identificar qué información requiere protección y con qué criterios es esencial. El tester puede contribuir a que se especifiquen requisitos claros para distinguir entre un comportamiento adecuado y uno que comprometa la seguridad.
El pensamiento crítico, la comprensión del contexto y los conocimientos técnicos ayudan a reconocer estos problemas y comunicar sus posibles consecuencias.
El arte de pensar como un atacante
La fuga de información es uno de los riesgos que pueden afectar a una organización. Además de reconocer vulnerabilidades evidentes, un tester puede aprender a cuestionar cómo podría utilizarse una aplicación de formas no previstas.
Esto implica cultivar la mentalidad de un hacker ético: analizar cómo podrían aprovecharse las debilidades de un sistema para identificar oportunidades de mejora.
En los cursos de Seguridad Informática y Testing del CES, hacemos especial énfasis en desarrollar esta perspectiva, utilizando referencias como la Guía de Pruebas de Seguridad Web de OWASP.
Qué es el hacking ético
El hacking ético utiliza conocimientos, técnicas y herramientas para evaluar la seguridad de sistemas o redes, con autorización y dentro de un alcance acordado.
Su objetivo es identificar vulnerabilidades y aportar información para corregirlas antes de que sean explotadas por actores malintencionados.
Así como el testing no permite asegurar la ausencia total de defectos, las pruebas de seguridad tampoco garantizan que un sistema sea completamente seguro. La formación continua, la revisión de riesgos y la adaptación a nuevas amenazas forman parte de un proceso permanente.
Qué puede aportar un tester
Un tester con conocimientos de seguridad puede detectar señales de problemas sin ser especialista en ciberseguridad.
Por ejemplo, podría identificar mensajes que revelan información sensible, permisos que permiten acceder a datos de otros usuarios o contraseñas expuestas en registros de la aplicación.
Reconocer y reportar estos hallazgos permite incorporar la seguridad al trabajo cotidiano y colaborar con los especialistas cuando se necesita un análisis más profundo.
Nuestro abordaje de la seguridad informática
Además de la capacitación, brindamos servicios de testing de seguridad para ayudar a las organizaciones a identificar vulnerabilidades, comprender los riesgos y orientar su mitigación.
Realizamos pruebas, auditorías y consultorías según las necesidades de cada proyecto, formando equipos mixtos con Guayoyo, empresa especializada en ciberseguridad.
Para cerrar esta nota, compartimos una reflexión de Edgar Salazar, uno de sus cofundadores:
“La ciberseguridad en el proceso de desarrollo y pruebas de software es un enfoque que no solo minimiza vulnerabilidades, sino que también garantiza la entrega de software resistente a ataques. Priorizar la ciberseguridad en estos procesos es esencial para construir aplicaciones robustas y fiables, en un entorno digital cada vez más amenazante y en una sociedad más digital”.
Esperamos que esta nota te haya ayudado a conocer los fundamentos de la seguridad informática y el aporte del testing en esta área. Puedes contarnos en nuestras redes sociales qué temas te gustaría que abordemos.
LinkedIn · X (Twitter) · Instagram · Facebook